

Em 2022, foram vazados 257 terabytes de dados no mundo, 2,29 bilhões no total, sendo 43% desses vazamentos somente no Brasil – somando 112 terabytes, ou 984,7 milhões de dados. O relatório foi feito pela empresa norte-americana Tenable, especialista em gerenciamento de exposição cibernética, que também apontou o atraso do país na formação de profissionais de cibersegurança.
Cerca de 35% do total de dados expostos ocorreu devido à desproteção de bancos de dados, demonstrando uma acentuada fragilidade do Brasil no quesito segurança da informação. A organização sem fins lucrativos International Organization for Standardization (ISO), pensando nessa problemática moderna, desenvolveu um conjunto de normas visando segurança de dados, sendo a ISO/IEC 27001 a principal.
A norma aborda requisitos para implementar, operar, monitorizar, rever, manter e melhorar, um Sistema de Gestão da Segurança da Informação, possibilitando que esses requisitos sejam personalizados de acordo com as necessidades da organização.
“A ISO/IEC 27001 é um instrumento de proteção para toda informação considerada crítica, como dados pessoais. Uma das partes mais importante de se implementar essa norma, é mais que uma certificação, ela traz para empresa uma cultura de segurança com treinamentos para colaboradores sobre o tema”, explica Paulo Bertolini, diretor-geral da APCER Brasil, certificadora de origem portuguesa de atuação global.
Segundo o Comitê Gestor da Internet no Brasil (CGI), apenas 27% das empresas realizam treinamentos sobre segurança digital ou gestão de riscos, número que contribui com a deficiência brasileira quesito.
“A norma ISO/IEC 27001 possui extensões, como a ISO/IEC 27701, que trata sobre gestão da privacidade da informação para todas as organizações que fazem controle e processo de informações de identificação pessoal ou a ISO/IEC 27018, que é específica para proteção de informação de identificação pessoal (PII) em nuvens públicas”, conclui Bertolini.
Família ISO/IEC 2700 e LGPD
A Lei Geral de Proteção de Dados (LGPD) foi criada para sanar a necessidade de maior segurança no tratamento de dados pessoais, impondo penalidades para o não cumprimento dela, desde multas até o fechamento dos estabelecimentos.
As normas ISO 27001 e 27701 são aliadas para organizações se adequarem à LGPD, tendo a possibilidade de comprovar a conformidade por meio de certificações. Ambas as normas são complementares, sendo necessário o estabelecimento da ISO 27001, que implementa um Sistema de Gestão da Segurança da Informação, para aquisição da ISO 27701 que instaura uma gestão da privacidade da informação, sendo específica para dados pessoais.
COLUNISTAS
CONTEÚDO EXCLUSIVO DE OPINIÃO
Meta multiplica por 5 bloqueio de contas por posts políticos no 2º turno, revela estudo da Resolvvi
Masculinidade do silêncio: como o medo de demonstrar fraqueza afasta homens dos consultórios
Juros altos no Brasil são consequência, não causa
Especialista alerta sobre cuidados com lentes de contato e maquiagens nas fantasias para festas de Halloween

CBS de 11,3% exige planejamento das empresas para a Reforma Tributária, alerta especialista

ÚLTIMAS NOTÍCIAS
 EVENTOS
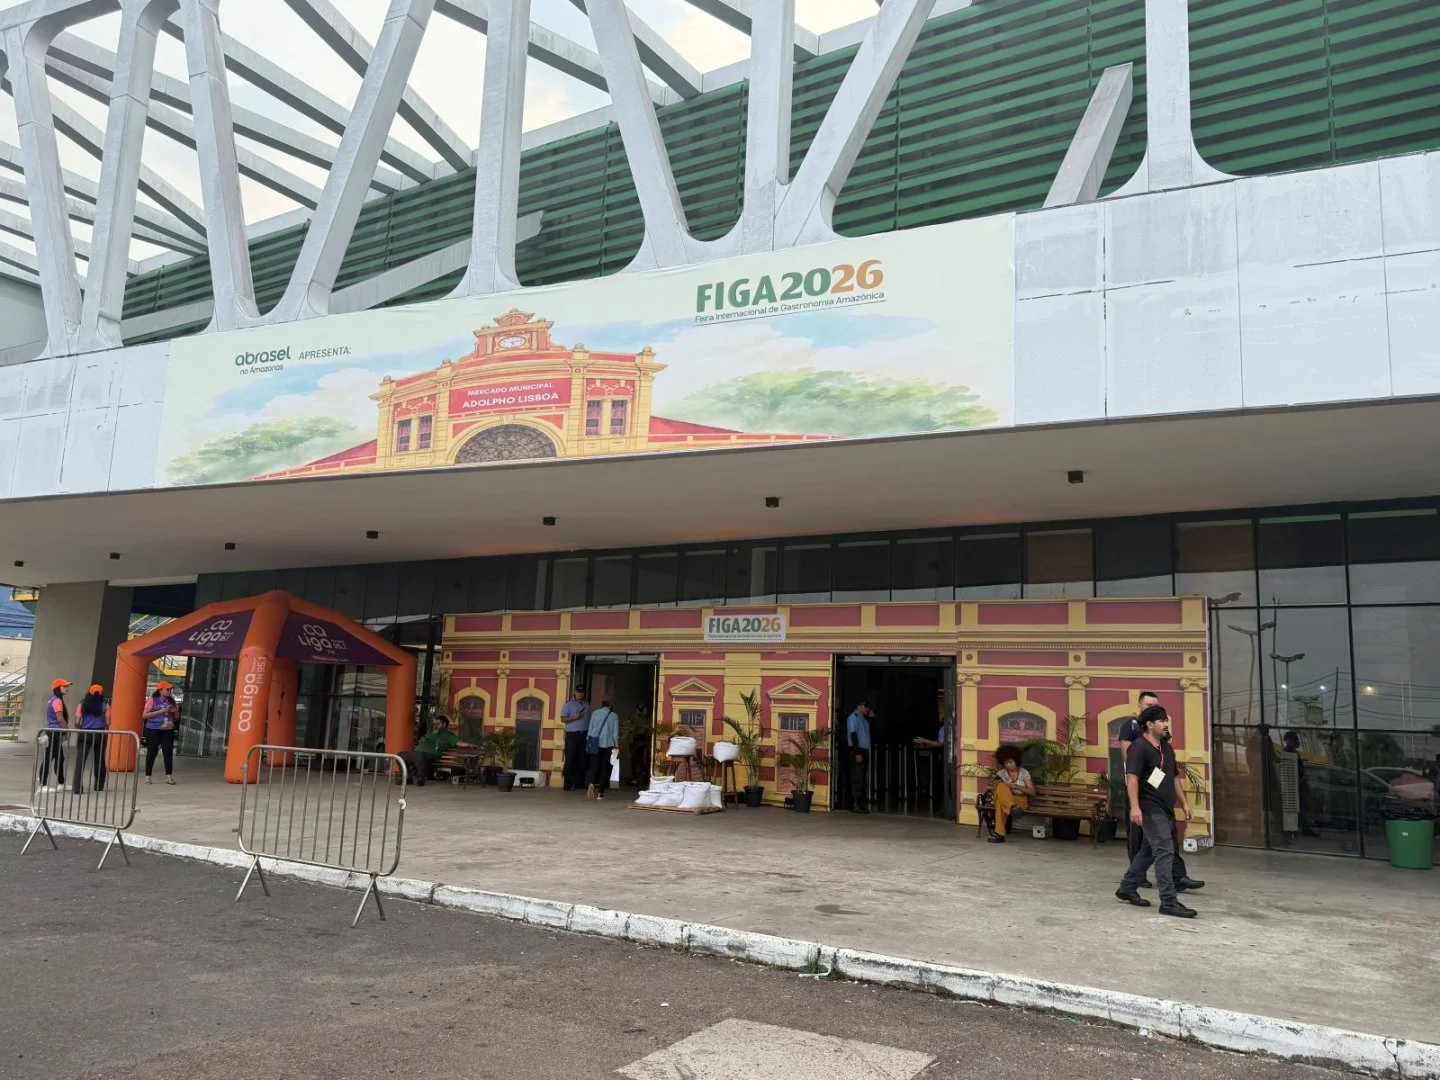
Prefeitura de Manaus valoriza a cultura e os sabores regionais na Feira Internacional de Gastronomia Amazônica
 Manaus
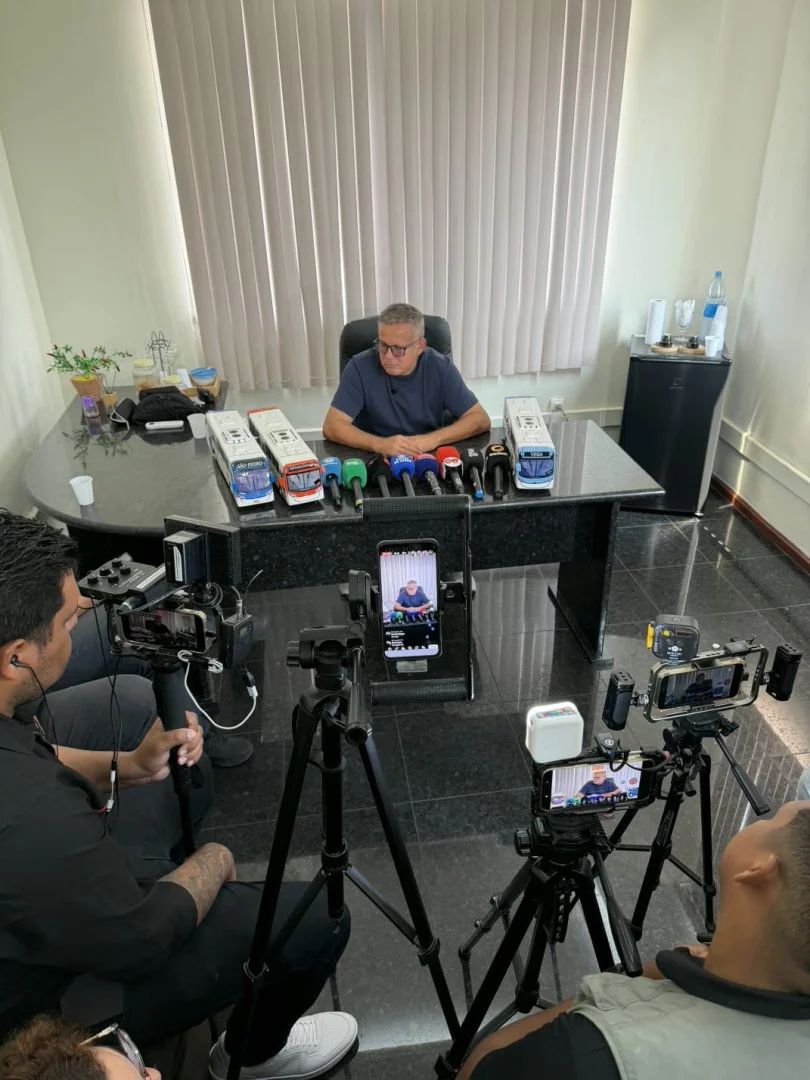
Givancir Oliveira dá prazo às empresas e confirma greve dos rodoviários em Manaus para segunda-feira (9)
 Segurança
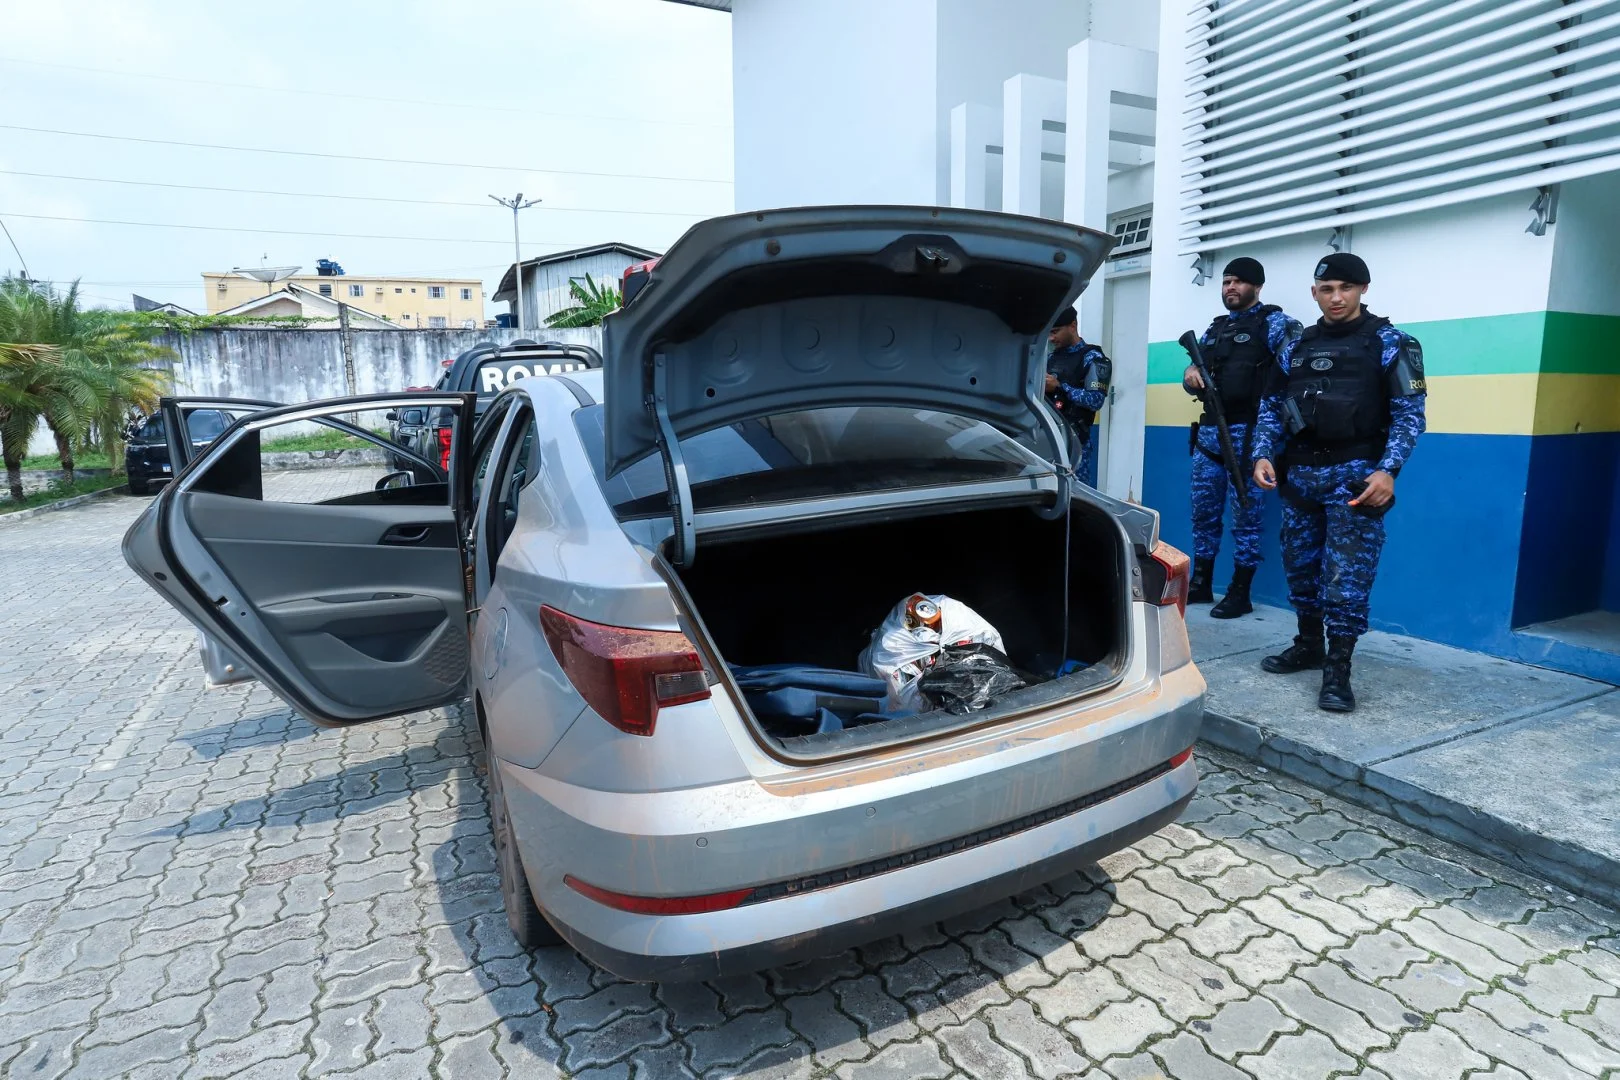
Guarda Municipal detém suspeito com entorpecentes e identifica veículo com restrição de roubo e furto
 Carnaval
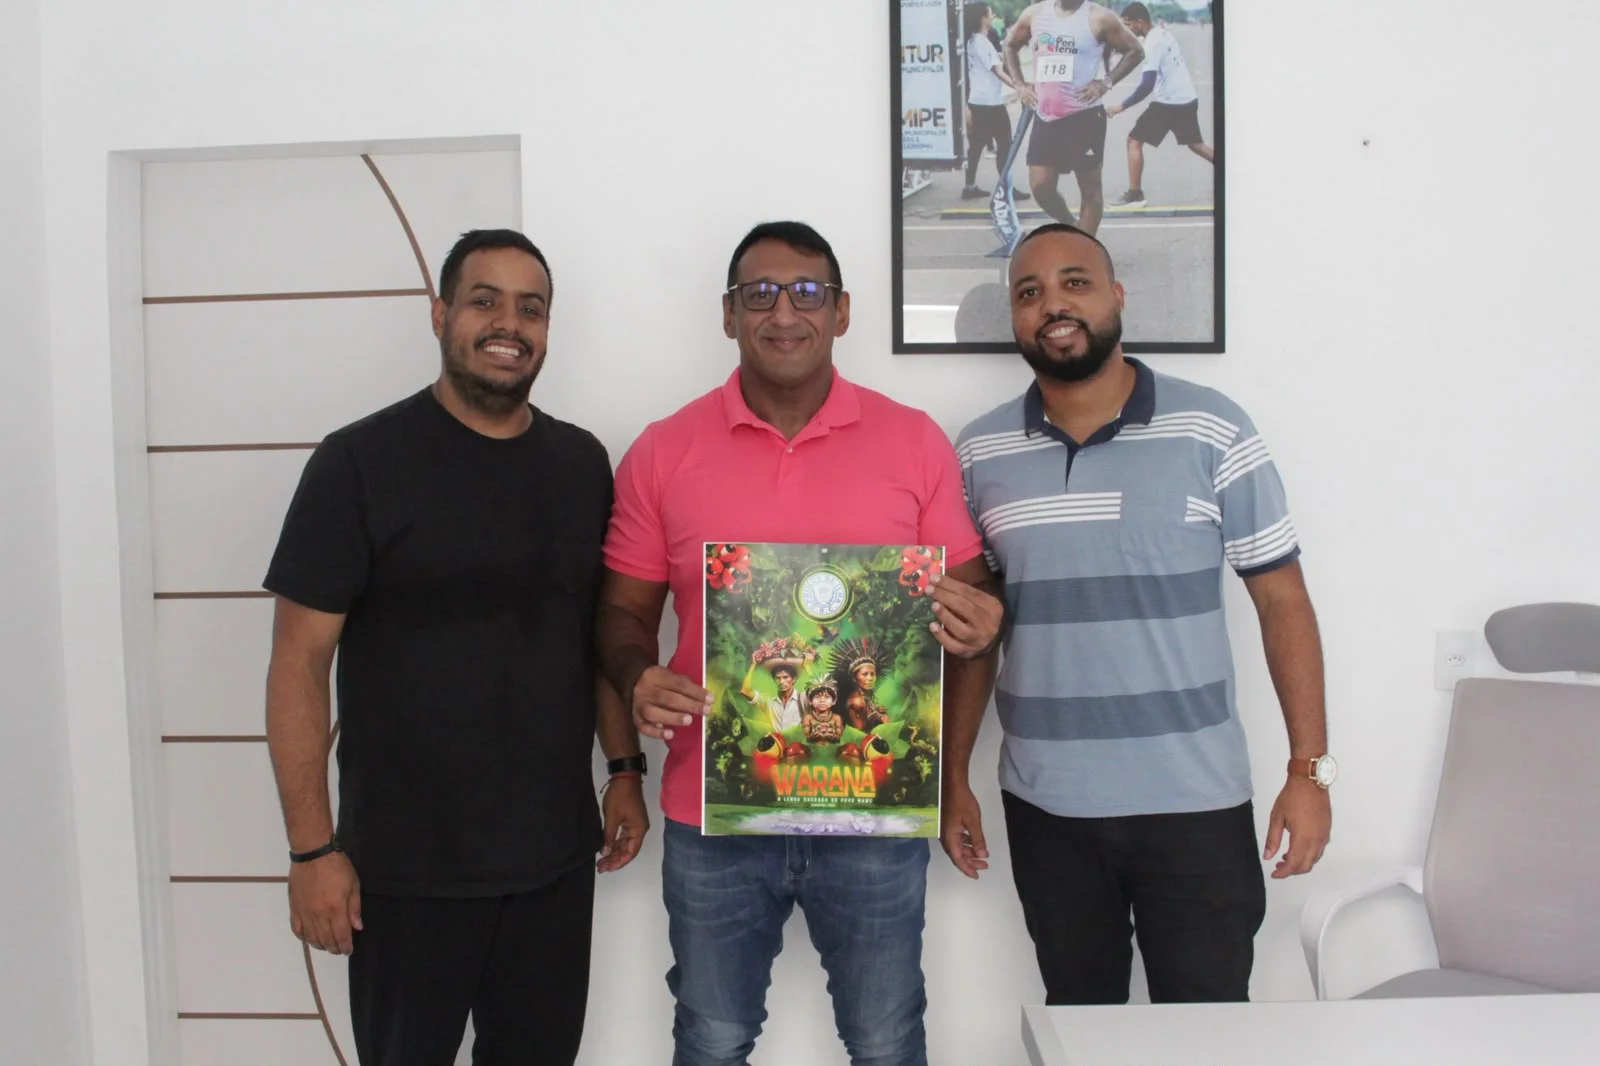
Primos da Ilha anuncia enredo para o Carnaval 2027 e levará lenda sagrada do guaraná à avenida
 Política
Sob coordenação de Omar Aziz, Comissão de Transição inicia trabalhos para sucessão no Governo do Amazonas
 Negócios
Zona Franca de Manaus volta ao radar da indústria e da logística com a Reforma Tributária
 Manaus
Pesquisa do Procon Manaus aponta aumento de 3,79% no valor médio da cesta básica em novembro
 Manaus